Secure Access
Bezpečný přístup k obrazovkám i firemním datům.
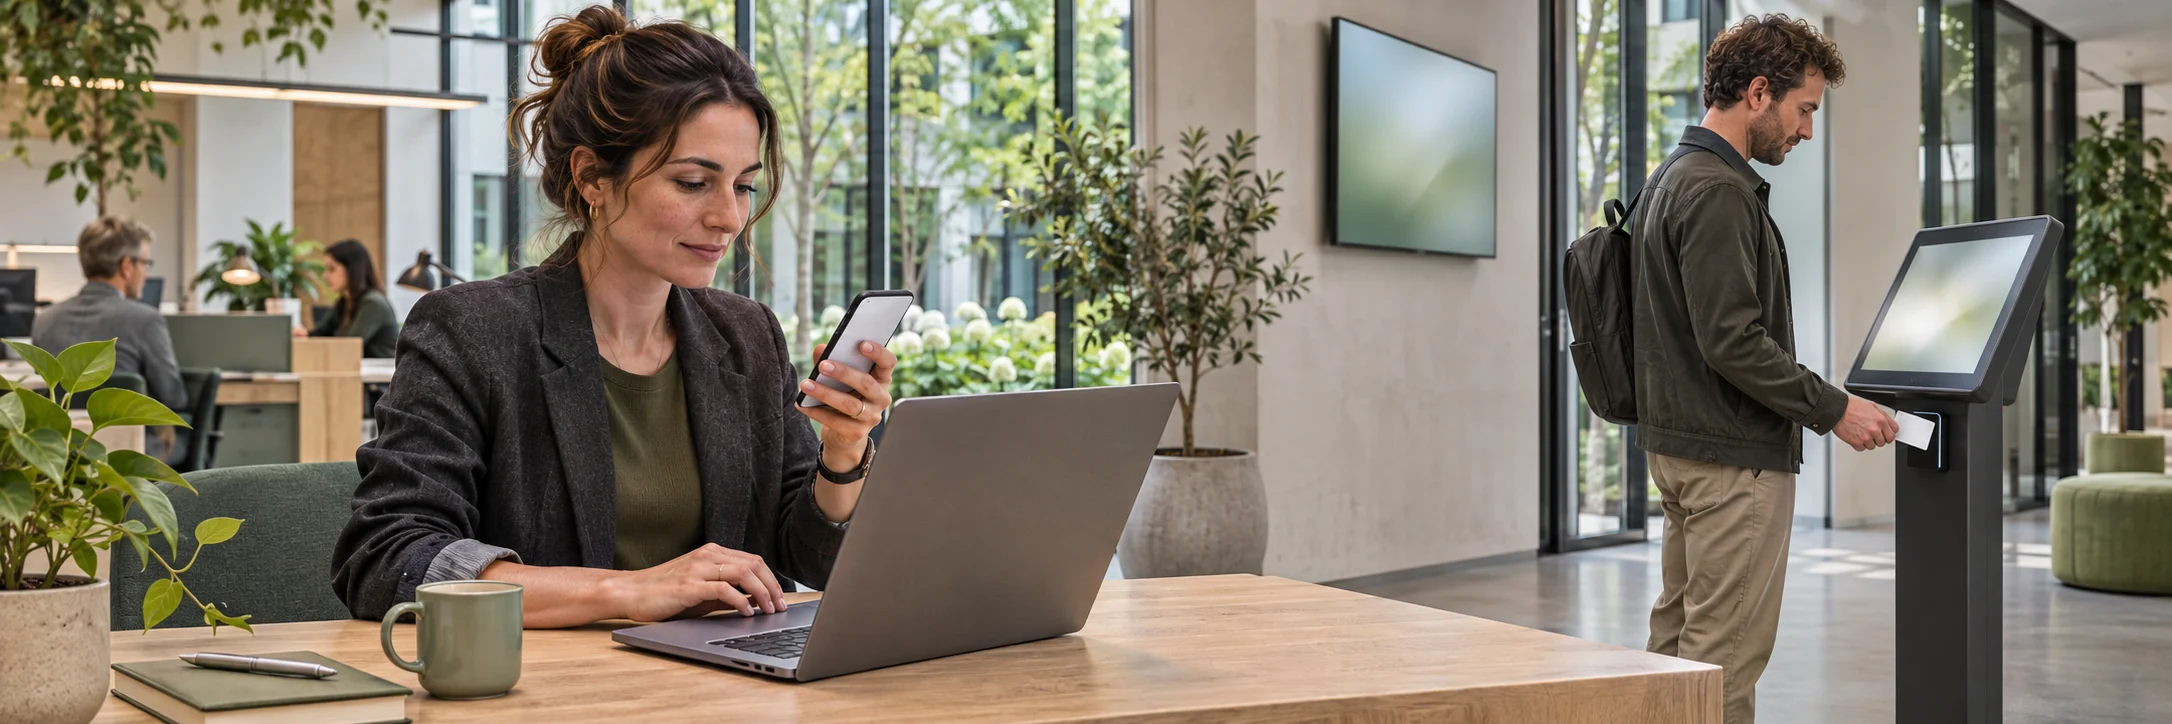
Správce mění obsah na desítkách obrazovek. Zaměstnanec si na společném kiosku otevírá výplatní pásku. Oba potřebují pohodlný přístup — a každý jiná oprávnění.
Za platným účtem nemusí být jeho majitel.
Přihlašovací údaje otevírají cestu k obsahu i datům. Pokud se dostanou do cizích rukou, útočník může využít oprávnění, která už účet má. U digital signage tak nejde jen o podobu obrazovky: neoprávněný zásah může změnit provozní sdělení nebo zpřístupnit firemní informace.
analyzovaných úniků dat zahrnovalo zneužití přihlašovacích údajů v kterékoli fázi útoku.Verizon · Data Breach Investigations Report 2026
Verizon DBIR 2026 uvádí zneužití přihlašovacích údajů v kterékoli fázi útoku, nejen při prvním vstupu. Rozbor na straně 16 (obrázek 11) pracuje s 19 905 případy úniku dat a vylučuje kategorie Error a Misuse.
Report zahrnuje případy z období listopad 2024 až říjen 2025. Jde o shromážděné případy, nikoli reprezentativní vzorek všech firem.
Otevřít report Verizon DBIR 2026 (PDF, strana 16) Otevře se v nové kartěBezpečný přístup proto spojuje tři věci: ověřit člověka, vymezit jeho oprávnění a ukončit přístup, když už ho nepotřebuje. Uplatňují se při správě obrazovek i při práci s interními aplikacemi.
Prohlédnout bezpečnostní funkce v DocsPřihlášení, které zapadne do firmy.
CMS Ki-Wi Signage je webová aplikace pro správu obsahu a zařízení. Její uživatelé se mohou přihlašovat firemní identitou Google nebo Microsoft Entra ID. Díky jednotnému přihlášení, označovanému jako SSO, si nemusí vytvářet další samostatné heslo pro CMS.
Volba má vycházet z toho, jak firma spravuje identity. Pokud používá centrální přihlašování, dává smysl zapojit do něj i CMS. U účtů s vlastním heslem přidává 2FA další ověřovací krok, takže znalost hesla sama nestačí.
Možnosti přihlášení do CMS v DocsOprávnění se mají měnit s prací člověka.
Přihlášení ověřuje identitu. Oprávnění určují, co může člověk udělat. Kolega, který připravuje obsah, nemusí zároveň rozhodovat o tom, co se objeví na všech obrazovkách. V CMS například role User umožňuje obsah připravit, ale ne odeslat k přehrávání.
Stejně důležité je sledovat, komu účet ještě patří. Když někdo nastoupí, změní práci nebo odejde, je potřeba promítnout změnu i do přístupu. Ki-Wi Signage podporuje SCIM — rozhraní, přes které může Microsoft Entra ID automaticky vytvářet, aktualizovat a deaktivovat účty v CMS.
Automatizace funguje po nastavení synchronizace. Nové účty dostanou výchozí roli nastavenou pro synchronizaci. Role ani skupiny z firemního adresáře se do CMS nepřenášejí. Přehled aktivity pak pomáhá dohledat, kdo a kdy provedl zaznamenané změny, například nasadil obsah.
Jak propojit správu účtů přes SCIM v DocsSpolečné zařízení. Vlastní přístup.
Ve výrobě nebo skladu nemá každý vlastní počítač. Zaměstnanec přesto potřebuje otevřít personální portál, zkontrolovat docházku nebo zobrazit osobní dokument. Ki-Wi InfoHub mu zpřístupní interní aplikace ze společného kiosku s Windows; osobní část se otevře až po přihlášení.
V kompatibilním firemním prostředí se může přihlásit pomocí SmartCard a PINu. Windows SSO pak zajistí přístup k navázaným aplikacím bez opakovaného zadávání hesla. Konkrétní řešení závisí na používaných kartách, aplikacích a nastavení firmy.
Pro aplikace s vlastním přihlašovacím formulářem nabízí InfoHub Password Autofill: správce hesel doplní údaje uložené pro daného uživatele. Jde o jiný způsob přístupu než SSO — přihlášení nadále používá jméno a heslo dané aplikace.
Přístup na společném zařízení musí mít i jasný konec. InfoHub umožňuje odhlášení tlačítkem nebo po nečinnosti; při ukončení relace se vyčistí dočasná data prohlížení. Nastavení je potřeba ověřit na konkrétním kiosku: po odhlášení se další člověk nesmí dostat do předchozí otevřené relace.
Poznat Ki-Wi InfoHubZačněte třemi konkrétními rozhodnutími.
Jak se budou lidé přihlašovat? Vyberte firemní identitu nebo účet s heslem a 2FA. U společných kiosků zohledněte také používané karty a způsob přihlášení do cílových aplikací.
Kdo smí připravovat, publikovat a spravovat? Přidělte role podle skutečné práce. Určete, kdo zodpovídá za změny účtů a zda je může převzít automatická synchronizace.
Jak ověříte ukončení přístupu? Vyzkoušejte odchod uživatele z firmy i běžné střídání lidí u kiosku. Deaktivovaný účet a ukončená relace jsou dva různé scénáře — ověřte oba.
Jak má bezpečný přístup fungovat u vás?
Projdeme vaše přihlašování, správu účtů i přístup ke společným kioskům a navrhneme návaznost na firemní systémy.